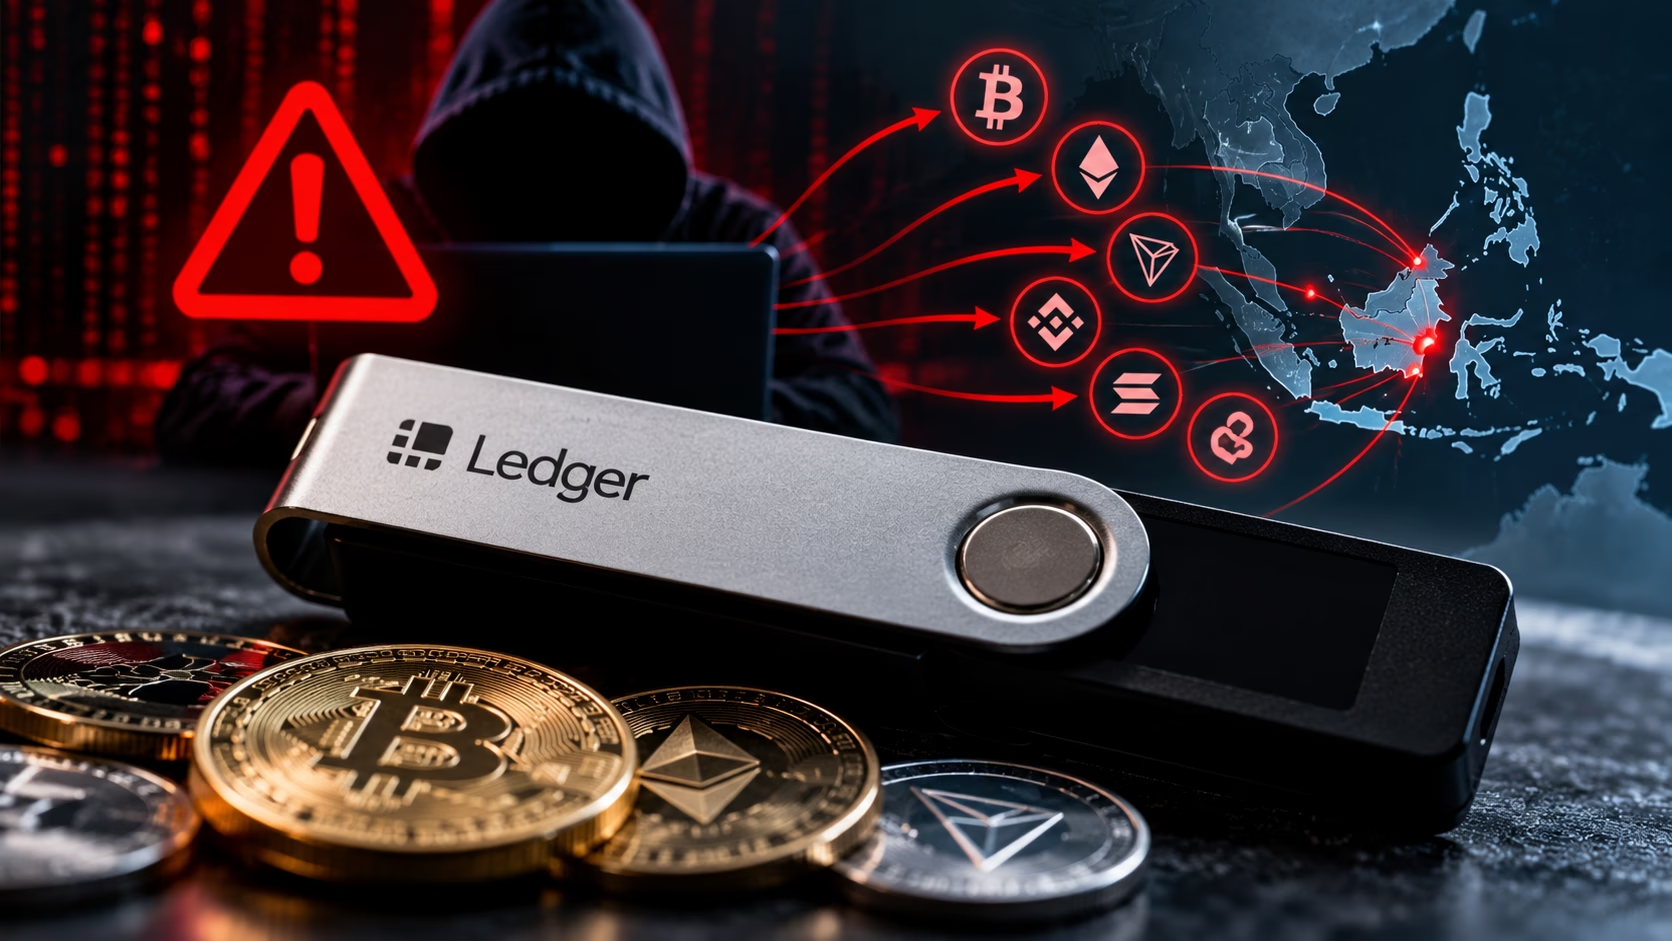
Un’ondata di sottrazioni ha colpito centinaia di portafogli riconducibili a clienti di un rivenditore del Sud-est asiatico. L’analisi della blockchain stima perdite per 93,2 milioni di dollari, mentre Ledger indaga sulla possibile compromissione dei dispositivi e sulla sicurezza della propria filiera distributiva.
Il 9 ottobre 2026, numerosi possessori di criptovalute hanno scoperto che i fondi custoditi nei propri wallet erano stati trasferiti senza autorizzazione. Le prime ricostruzioni indicavano perdite superiori a 86 milioni di dollari. L’analisi aggiornata di Bitquery, società specializzata nell’analisi dei dati blockchain, ha successivamente portato la stima a 93,2 milioni di dollari sottratti da 315 portafogli su sei reti: TRON, Bitcoin, Ethereum, Solana, BNB Chain e Polygon. Si tratta di una ricostruzione on-chain, non di una cifra ufficialmente certificata da Ledger.
La vicenda riguarda utenti del Sud-est asiatico che avevano acquistato dispositivi Ledger tramite CryptoBilis, rivenditore presente in Indonesia, Malaysia e Filippine. Il produttore francese ha confermato di aver avviato un’indagine e ha chiesto all’azienda di sospendere la vendita e la spedizione dei propri dispositivi durante gli accertamenti.
L’aspetto più rilevante è emerso nelle ore successive: Ledger ha confermato che il dispositivo di almeno uno degli utenti coinvolti conteneva un componente hardware non autorizzato. È un elemento concreto che rafforza l’ipotesi di una compromissione della catena di fornitura, ma non dimostra ancora che questa sia la causa di tutte le sottrazioni.
🔽 Indice dei contenuti
Dalle prime stime a oltre 93 milioni di dollari
La cifra iniziale di 86 milioni di dollari derivava dal monitoraggio di alcuni indirizzi identificati da analisti indipendenti. Seguendo ulteriori transazioni e ampliando il perimetro dell’indagine alle diverse blockchain coinvolte, Bitquery è arrivata a una stima di 93,2 milioni di dollari, distribuiti su 315 wallet.
La ricostruzione mostra un’operazione coordinata. Su TRON, 25 portafogli hanno firmato la stessa autorizzazione nell’arco di tre secondi. In pochi istanti, l’indirizzo che aveva ricevuto i permessi ha potuto trasferire circa 29 milioni di USDT, la stablecoin ancorata al dollaro emessa da Tether. Altri fondi sono stati sottratti su Ethereum e sulle ulteriori reti coinvolte.
I dati indicano inoltre che gli indirizzi associati all’attacco avevano effettuato piccole transazioni di prova nelle due settimane precedenti. Questi movimenti suggeriscono una preparazione anticipata e una strategia coordinata, piuttosto che una serie casuale di episodi indipendenti.
Questi elementi aiutano a ricostruire le modalità operative, ma non consentono da soli di identificare i responsabili né di stabilire esattamente come siano riusciti a ottenere il controllo dei fondi. La blockchain registra le transazioni e i relativi indirizzi; non rivela automaticamente chi si trovi dietro un portafoglio o come abbia acquisito le autorizzazioni necessarie.
L’ipotesi del componente hardware manomesso
I wallet hardware sono dispositivi progettati per custodire le chiavi private lontano da un computer o da uno smartphone potenzialmente compromesso. La loro sicurezza dipende però anche dall’integrità del dispositivo, dalla corretta generazione delle credenziali e dalle operazioni autorizzate dall’utente.
Le immagini circolate online mostrerebbero una piccola scheda elettronica aggiuntiva collocata sotto lo schermo di alcuni dispositivi. Secondo l’ipotesi investigativa, un componente di questo tipo potrebbe intercettare informazioni visualizzate durante la configurazione iniziale, comprese le parole della frase di recupero, e trasmetterle all’esterno tramite un modulo di comunicazione.
Ledger ha confermato la presenza di un componente hardware non autorizzato in almeno un dispositivo appartenente a un utente coinvolto. Non risultano tuttavia confermati pubblicamente tutti i dettagli sul funzionamento del componente, né il collegamento causale tra quel dispositivo e l’intero ammontare delle perdite.
Resta inoltre da chiarire come sia avvenuta la compromissione. La sottrazione potrebbe essere collegata a una manomissione fisica, alla compromissione delle credenziali di recupero oppure all’ottenimento di autorizzazioni malevole. Anche eventuali tentativi di phishing, che inducano l’utente a firmare transazioni apparentemente legittime, devono essere distinti da un attacco diretto al dispositivo.
La presenza di un componente sospetto è un fatto importante, ma non autorizza a concludere che tutti i dispositivi Ledger siano vulnerabili o che ogni utente della marca sia coinvolto.
Un ulteriore elemento merita attenzione: CryptoBilis figurava nell’elenco ufficiale dei rivenditori Ledger per alcuni mercati della regione. La vicenda, quindi, non riguarda necessariamente soltanto acquisti effettuati da venditori sconosciuti o da canali non autorizzati. Solleva una questione più complessa: come proteggere i dispositivi lungo tutta la filiera, dal produttore alla consegna al cliente.
Perché la frase di recupero è così importante
Un hardware wallet non contiene materialmente le criptovalute: queste rimangono registrate sulla blockchain. Il dispositivo custodisce le chiavi private con cui il proprietario può autorizzare le transazioni.
La frase di recupero, spesso composta da 24 parole, consente di ripristinare l’accesso ai fondi su un altro dispositivo compatibile. Se un aggressore entra in possesso di quella frase, può ricostruire il portafoglio e trasferire gli asset senza avere fisicamente in mano il wallet originale.
Questo spiega perché un dispositivo apparentemente integro non sia sufficiente a garantire la sicurezza del patrimonio. Allo stesso tempo, una transazione malevola firmata dall’utente può provocare perdite anche senza una sottrazione diretta della frase di recupero: per esempio, quando si concede a un contratto o a un indirizzo esterno un’autorizzazione eccessiva a trasferire determinati token.
Nel caso attuale, le analisi mostrano un’attività coordinata e autorizzazioni utilizzate per spostare i fondi, ma non hanno ancora chiarito definitivamente il punto di compromissione iniziale. La distinzione è essenziale, perché una frase di recupero esposta e un’autorizzazione malevola richiedono risposte tecniche differenti.
Fondi congelati e possibilità di recupero
Le attività di tracciamento hanno già prodotto alcuni risultati. Secondo Bitquery, Tether ha bloccato circa 10 milioni di dollari in USDT riconducibili agli indirizzi associati all’incidente. Una parte degli altri fondi è stata trasferita attraverso servizi di scambio e strumenti come Tornado Cash, utilizzati per rendere più difficile ricostruire il percorso delle transazioni.
Il congelamento di una stablecoin non equivale però al rimborso delle vittime. Impedire che determinati token vengano trasferiti può limitarne l’utilizzo, ma la restituzione richiede ulteriori passaggi e non è automatica. Anche quando i movimenti rimangono visibili sulla blockchain, individuare i responsabili e recuperare le somme può essere complesso.
Per questo il valore delle attività forensi non deve essere confuso con quello dei fondi effettivamente recuperati. Gli importi congelati, quelli ancora tracciabili e quelli restituiti sono categorie distinte.
Cosa significa per risparmiatori e investitori
Per chi detiene criptovalute, la lezione principale non è che ogni hardware wallet debba essere considerato insicuro. È che la sicurezza patrimoniale dipende da più livelli: autenticità del dispositivo, integrità della filiera distributiva, gestione della frase di recupero e attenzione alle transazioni autorizzate.
Ledger ha consigliato ai clienti che hanno acquistato un dispositivo da CryptoBilis negli ultimi 90 giorni di non avviarne la configurazione se non l’hanno ancora fatto. A chi lo aveva già configurato ha raccomandato di valutare il trasferimento degli asset su un nuovo dispositivo con una frase di recupero generata ex novo. Le indicazioni aggiornate devono essere verificate attraverso i canali ufficiali di assistenza Ledger.
È importante non interpretare i 90 giorni come una garanzia tecnica che escluda ogni acquisto precedente. L’analisi on-chain di Bitquery rileva infatti che molti wallet coinvolti erano stati finanziati già a partire da giugno; la data del primo finanziamento, tuttavia, non prova quando il dispositivo sia stato acquistato. Il perimetro effettivo dell’incidente resta quindi da chiarire.
In presenza di un sospetto concreto di compromissione, il punto decisivo è non riutilizzare una frase di recupero potenzialmente esposta. La creazione di un nuovo wallet deve avvenire su un dispositivo affidabile e con una nuova frase generata in sicurezza. Ripristinare sul nuovo dispositivo la vecchia frase compromessa non elimina il rischio. La frase di recupero non deve mai essere inserita in siti, applicazioni o moduli ricevuti tramite messaggi inattesi, né comunicata a presunti operatori dell’assistenza.
Anche la verifica delle autorizzazioni concesse ai contratti può essere utile, ma non sostituisce la migrazione verso credenziali nuove qualora la frase di recupero sia stata esposta. Sono misure differenti, da applicare in funzione della natura del rischio.
Infine, la vicenda mostra i limiti dei controlli di autenticità. La stessa documentazione di Ledger precisa che il suo controllo Genuine Check, pensato per verificare l’autenticità del componente di sicurezza, non è in grado di rilevare ogni possibile modifica fisica non autorizzata quando il componente originale rimane presente.
Gli sviluppi da monitorare
Nei prossimi giorni sarà importante capire se l’indagine collegherà in modo definitivo il componente hardware manomesso alle sottrazioni, quanti dispositivi siano stati coinvolti e in quale periodo siano stati distribuiti. Sarà altrettanto importante seguire i movimenti dei fondi, l’eventuale congelamento di ulteriori stablecoin e i risultati degli accertamenti sulla distribuzione dei prodotti.
L’episodio non dimostra che la custodia autonoma delle criptovalute sia necessariamente meno sicura di quella affidata a un intermediario. Evidenzia, piuttosto, che la custodia autonoma trasferisce all’utente una parte rilevante della responsabilità operativa e richiede procedure coerenti con l’importanza del patrimonio custodito.
Per un investitore, la sicurezza non può dipendere da un unico dispositivo, da un marchio o da una verifica effettuata una volta sola. Deve essere considerata parte integrante della gestione del patrimonio digitale, al pari della diversificazione e della consapevolezza dei rischi finanziari.
Scritto da: Luca Spinelli


1° CONSULENZA FINANZIARIA TELEFONICA CONOSCITIVA DI 30 MINUTI GRATUITA